




Wydarzenia
|
95 proc. firm dotknięte cyberatakami  Fortinet ogłosił wyniki najnowszego globalnego badania
cyberbezpieczeństwa w przedsiębiorstwach zatrudniających powyżej 250 pracowników, uwzględniające
również Polskę. Badanie pokazuje, że aż 95% firm w Polsce doświadczyło w ostatnim czasie
cyberataku. Pomimo tego według 47% decydentów w kwestiach IT, cyberbezpieczeństwo nie jest
priorytetem dla zarządów ich firm. 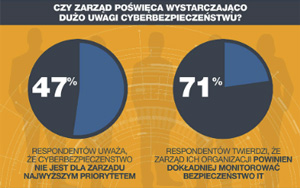 Według respondentów członkowie zarządów wciąż nie traktują
cyberbezpieczeństwa priorytetowo. Zdaniem 47% ankietowanych, osób odpowiedzialnych za podejmowanie
decyzji w kwestiach informatycznych, bezpieczeństwo IT nadal nie jest kluczową sprawą dla zarządów
ich firm. Co ciekawe, nie ma to negatywnego wpływu na budżety. Ponad połowa – 53% przedsiębiorstw –
przyznaje, że wydaje ponad 10% budżetu informatycznego na cyberbezpieczeństwo.  – Na
przestrzeni ostatnich lat inwestycje w cyberbezpieczeństwo stały się dla przedsiębiorstw istotną
kwestią. Coraz więcej zarządzających najwyższego szczebla uwzględnia je jako element szerszej
strategii informatycznej – komentuje Jolanta Malak, regionalna dyrektor
Fortinet. 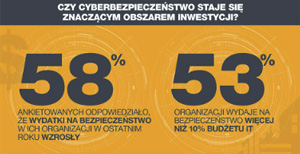 Ponadto 58% respondentów stwierdziło, że ich budżety na bezpieczeństwo wzrosły w stosunku do ubiegłego roku. Ankietowani są przekonani, że cyberbezpieczeństwo powinno stanowić priorytet dla zarządu: 71% z nich twierdzi, że ich zarząd powinien uważniej przyglądać się bezpieczeństwu informatycznemu.  – Bezpieczeństwo cyfrowe w firmach poprawi się wtedy, kiedy przestanie być priorytetem tylko dla części z nich, a stanie się normą nie tylko dla firm, które mają dostęp do danych obywateli, ale również dla pozostałych, które z każdym dniem zwiększają udział informacji oraz informatyki w swojej działalności – mówi Andrzej Sadowski z Centrum im. Adama Smitha. Trzy najważniejsze czynniki zwiększające zainteresowanie zarządów cyberbezpieczeństwem: 1. Wzrost liczby przypadków naruszeń bezpieczeństwa oraz cyberataków na całym świecie W ostatnich dwóch latach 95% przedsiębiorstw padło ofiarą naruszenia bezpieczeństwa, a w 51% przypadków respondenci jako wektor ataku wskazywali malware (złośliwe oprogramowanie) lub ransomware (oprogramowanie wymuszające okup za odzyskanie zaszyfrowanych przez nie danych). 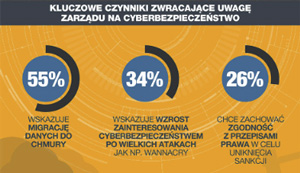 Z kolei 34% ankietowanych przyznało, że w następstwie
cyberataków o zasięgu globalnym, takich jak WannaCry, wzrosło zainteresowanie bezpieczeństwem
informatycznym ze strony zarządów ich firm. Największe wrażenie wywoływały skala i charakter
globalnych cyberataków. W efekcie tego bezpieczeństwo jest tematem rozmów nie tylko w dziale
informatycznym. 2. Dostosowanie się do wymogów prawnych Kolejnym czynnikiem zwiększającym zainteresowanie zarządów cyberbezpieczeństwem są coraz bardziej rygorystyczne regulacje prawne (według 26% respondentów). Pod groźbą wysokiej kary za niedostosowanie się do wymogów na przykład ogólnego rozporządzenia o ochronie danych (RODO,) zarząd jest zmuszony zainteresować się tematem.  – Kary przewidziane przez RODO to nawet 20 mln Euro lub do 4%
wartości rocznego światowego obrotu przedsiębiorstwa. Oprócz kar istotnego znaczenia nabierają
przewidziane w RODO nowe obowiązki spoczywające na administratorze danych, które skłaniają firmy do
inwestycji w cyberbezpieczeństwo – zauważa dr Aleksandra Musielak z departamentu prawnego
Konfederacji Lewiatan. – Największym wyzwaniem, jakiemu będą musiały sprostać firmy, jest
zapewnienie takiej ochrony danych osobowych, której poziom będzie adekwatny w stosunku do zagrożeń.
To oznacza nieustanne monitorowanie przez firmy poziomu bezpieczeństwa danych osobowych i stałe
ulepszanie systemów ochrony danych – dodaje dr Musielak. 3. Migracja danych do chmury 69% ankietowanych wskazało wzrost znaczenia bezpieczeństwa danych w chmurze. – Jako że przedsiębiorstwa dokonują transformacji cyfrowej i przechodzą na technologie chmurowe, inwestycja w cyberbezpieczeństwo nie jest już tylko kwestią informatyczną, lecz decyzją biznesową o znaczeniu strategicznym – mówi Jolanta Malak. – Biorąc pod uwagę specyfikę współczesnej gospodarki cyfrowej, przewiduję, że bezpieczeństwo będzie stanowić kluczowy element szerszej strategii zarządzania ryzykiem – dodaje Malak. Ponadto 55% respondentów stwierdziło, że bezpieczeństwo w chmurze, wraz z towarzyszącymi mu inwestycjami, staje się priorytetem dla zarządów ich firm. W rezultacie 35% firm w najbliższych 12 miesiącach planuje inwestycje w bezpieczeństwo w chmurze. Źródło i metodologia badania. Badanie Fortinet Global Enterprise Security Survey 2017 zostało przeprowadzone na zlecenie Fortinet przez niezależną firmę badawczą Loudhouse w celu przeanalizowania postaw wobec cyberbezpieczeństwa w biznesie w lipcu i sierpniu 2017 roku. Globalna ankieta skierowana do osób odpowiedzialnych za podejmowanie decyzji w kwestiach informatycznych, które mają w firmach także wpływ na bezpieczeństwo informatyczne, objęła 1801 anonimowych ze Stanów Zjednoczonych, Kanady, Francji, Wielkiej Brytanii, Niemiec, Hiszpanii, Włoch, RPA, Polski, Korei, Australii, Singapuru, Indii, Hong Kongu, Indonezji oraz z Bliskiego Wschodu. Respondenci internetowej ankiety nie znali celu ani sponsora badania. dodano: 2017-11-20 06:56:58 |