




Wydarzenia
|
Cyberprzestępcy sięgają po spoofing 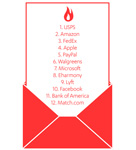 Wraz ze spadkiem popularności eksploitów, czyli złośliwych
programów wykorzystujących luki w zabezpieczeniach, spam przeżywa renesans popularności. Jedną z
technik wykorzystywanych przez spamerów do oszukania odbiorców wiadomości e-mail jest tzw. spoofing,
czyli podszywanie się pod istniejącą firmę. F-Secure Labs przedstawia listę największych firm, pod które w pierwszej połowie 2017 r. podszywali się spamerzy: USPS, Amazon, FedEx, Apple, PayPal, Walgreens, Microsoft, Eharmony, Lyft, Facebook, Bank of America, Match.com. Obecność na liście gigantów takich jak Apple, Amazon i Microsoft pokazuje, że im większa organizacja, tym bardziej atrakcyjna jest jej marka do wykorzystania jako przynęta w spamie. – Bardzo wielu ludzi ma kontakty z tymi firmami, co sprawia, że najłatwiej można się pod nie podszyć – mówi Sean Sullivan, doradca ds. bezpieczeństwa w firmie F-Secure. Oprócz dużych firm technologicznych cyberprzestępcy najczęściej podszywają się pod przedsiębiorstwa z branży randek internetowych (match.com) i sektora finansowego (PayPal). Wysoko na liście plasują się także firmy kurierskie, takie jak USPS (United States Postal Service) i FedEx – w ich przypadku za przynętę służą informacje o przesyłkach. – Jeśli chodzi o spam, techniki inżynierii społecznej są prostsze niż w przeszłości – mówi Sullivan. – Handel elektroniczny stał się na tyle powszechny, że wystarczy zdanie ‘Twoje zamówienie nie zostało dostarczone’. Nic więcej nie trzeba robić. Ilość spamu krążącego w Internecie sprawia, że jest duża szansa, że jego część trafi do osób, które rzeczywiście czekają na przesyłkę. A taka zbieżność jest w stanie zwieść nawet najbardziej świadomych odbiorców. W Niemczech cyberprzestępcy chętnie podszywają się pod marki Giropay i Ebay, a w krajach skandynawskich pod Nordea Bank i IKEA. Fałszywe wiadomości e-mail zawierają w załącznikach ransomware i inne szkodliwe oprogramowanie jak np. trojany bankowe czy też keyloggery. Programy te pozornie oferują sprzedaż autentycznych produktów, jednak w rzeczywistości ich celem jest gromadzenie danych kart kredytowych i danych osobowych. Mogą one przybierać formę fałszywych wiadomości e-mail zaprojektowanych z myślą o kradzieży danych uwierzytelniających do kont bankowych. W przeszłości najpopularniejsze narzędzie ataków stanowiły zestawy eksploitów wykorzystujące luki w zabezpieczeniach przeglądarek i systemów użytkowników. Jednak poprawki i łaty do oprogramowania zaczęły się pojawiać bardziej regularnie, a ataki typu zero-day stały się rzadkością. Cyberprzestępcy dostosowali się więc do nowych warunków, przez co wzrosła liczba wiadomości e-mail ze szkodliwym oprogramowaniem. Zdaniem Seana Sullivana ilość spamu wykorzystywanego do dokonywania ataków nie zmniejsza się. W związku z tym zaleca administratorom systemów informatycznych następujące sposoby zapobiegania infekcjom z użyciem spamu:
dodano: 2017-06-22 06:21:11 |